
Für Unternehmen im Ernstfall, ob Cyberangriff, Fehlversand oder verlorenes Gerät. Vorfall bewerten, Frist wahren, Behörde und Betroffene steuern. So wird aus der Panne kein zweites, eigenständiges Bußgeld.
Rückmeldung innerhalb von 24 Stunden. Die 72-Stunden-Frist läuft ab Kenntnis.
gemeinsam mit der Westprüfung-Gruppe
Mitglied im HLB-Netzwerk (international aufgestellt)
4 Rechtsanwältinnen und Rechtsanwälte, ein Wirtschaftsprüfer und ein Steuerberater
Im Ernstfall zählen die ersten Stunden. Wir bewerten den Sachverhalt rechtlich, entscheiden mit Ihnen über das Vorgehen und begleiten die Kommunikation mit Behörde und Betroffenen. Torsten Höcker (Fachkraft für Datenschutz, DEKRA-zertifiziert) meldet sich binnen 24 Stunden bei Ihnen.
Eine Datenpanne trifft Unternehmen meistens unvorbereitet. Ab dem Moment, in dem personenbezogene Daten unbefugt offengelegt, verändert oder vernichtet werden, läuft die Uhr. Torsten Höcker, Rechtsanwalt und Fachkraft für Datenschutz (DEKRA-zertifiziert) bei uns, meldet sich bei akuten Datenschutzvorfällen innerhalb von 24 Stunden und kennt beide Seiten: die technischen Zusammenhänge und die rechtlichen Anforderungen.
Der Ansatz, den die Kanzlei auch intern lebt: Sachverhalt schnell aufnehmen, rechtlich einordnen, eine bewusste Entscheidung zur Meldung treffen und die Kommunikation mit der Behörde professionell führen, bevor diese selbst aktiv wird.
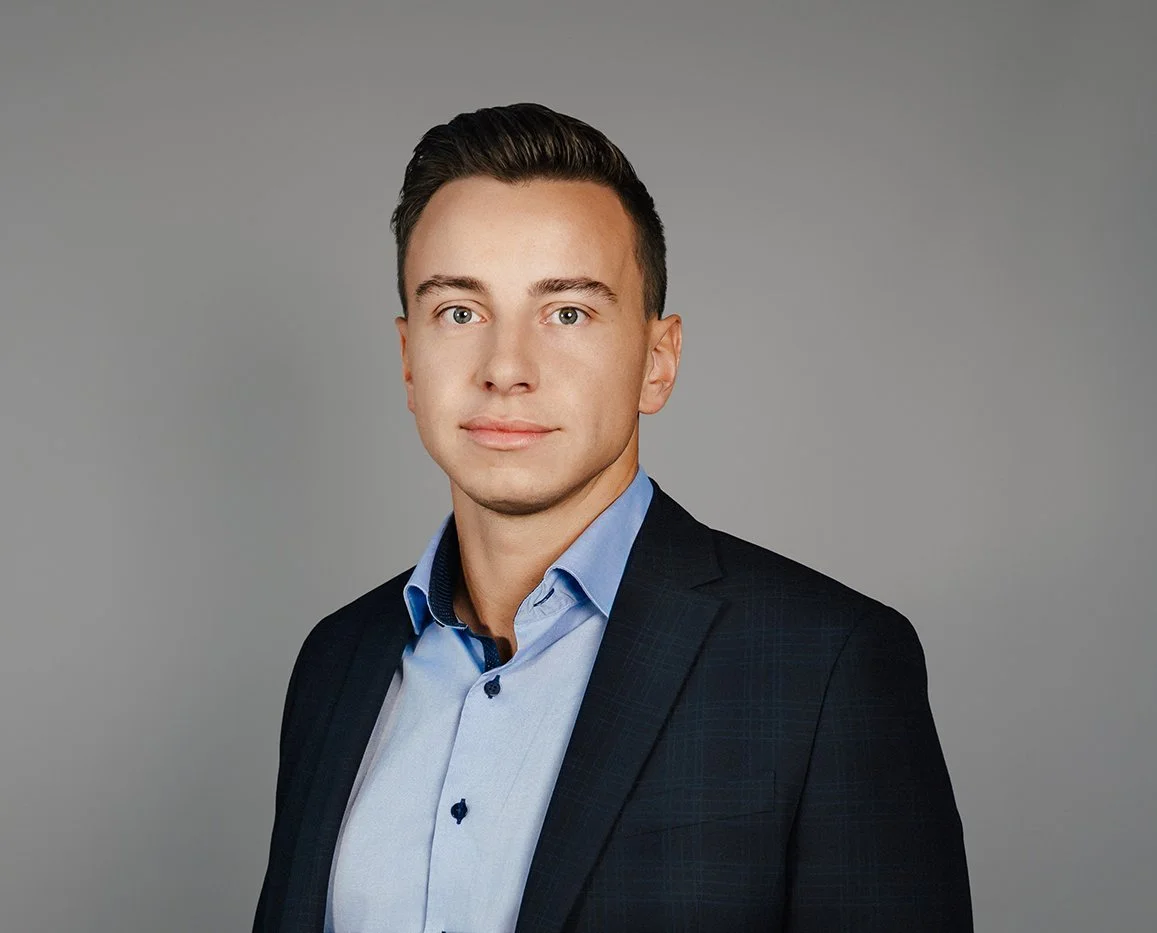
Rechtsanwalt · Fachkraft für Datenschutz (DEKRA-zertifiziert)
Rückmeldung binnen 24 Stunden
Der häufigste Fehler nach einer Datenpanne ist nicht die Panne selbst, sondern die zu späte oder unstrukturierte Reaktion. Eine Aufsichtsbehörde berücksichtigt bei ihrer Bewertung nicht nur den Vorfall, sondern auch, wie das Unternehmen reagiert hat. Wer kooperiert, dokumentiert und fristgerecht meldet, steht am Ende deutlich besser da als wer abwartet, hofft und dann unter Zeitdruck handelt.
Wer die 72-Stunden-Frist ohne begründete Verzögerung verpasst, riskiert ein eigenständiges Bußgeld, das nichts mit dem eigentlichen Vorfall zu tun hat. Genau hier setzen wir an: den Vorfall schnell aufnehmen, rechtlich einordnen und die Kommunikation mit der Behörde vorbereiten, bevor diese selbst aktiv wird.
Die ersten Stunden entscheiden darüber, welche Handlungsoptionen bleiben. Wir übernehmen die Koordination und begleiten jeden Schritt rechtlich. 72-Stunden-Frist ab Kenntnis (Art. 33 DSGVO).
Dokumentieren, was passiert ist, wann es bemerkt wurde, welche Systeme und Daten betroffen sind und wer intern davon weiß. Diese Aufzeichnung ist die Grundlage für jede weitere Entscheidung.
Welche Datenkategorien sind betroffen, wie viele Personen? Sind Dritte betroffen, die ihrerseits handeln müssen?
Besteht eine Meldepflicht nach Art. 33, darüber hinaus eine Benachrichtigungspflicht nach Art. 34? Beides muss begründet werden, egal ob Sie melden oder nicht.
Innerhalb von 72 Stunden, bei Bedarf mit einem Hinweis auf noch ausstehende Informationen, die nachgereicht werden.
Wer kommuniziert mit der Behörde, wer informiert Betroffene, wer spricht mit der Presse, wenn das nötig wird?
Art. 33 verpflichtet zur Meldung an die Aufsichtsbehörde binnen 72 Stunden, außer ein Risiko für Betroffene lässt sich voraussichtlich ausschließen, was Sie begründen und dokumentieren müssen. Art. 34 verlangt bei hohem Risiko zusätzlich die direkte Information der Betroffenen.
Betroffene sind zu benachrichtigen, wenn die Verletzung voraussichtlich ein hohes Risiko für ihre Rechte und Freiheiten zur Folge hat. Dies richtet sich nach den Umständen des Einzelfalls, etwa nach Art der Daten, Schwere möglicher Folgen und Schutzmaßnahmen. Bestimmte Ausnahmen, etwa bei wirksamer Verschlüsselung, sind zu prüfen. Die Benachrichtigung muss klar verständlich sein und konkrete Handlungsempfehlungen enthalten, etwa Passwörter zu ändern oder Konten zu überwachen. Wir unterstützen bei einer sachgerechten Kommunikation, um zusätzliche Reputationsschäden möglichst zu vermeiden.
Ein Cyberangriff ist eine der häufigsten Ursachen für Datenpannen. Dringt Schadsoftware ein und werden Daten kopiert oder verschlüsselt, entsteht ein doppeltes Problem: der technische Schaden und die rechtlichen Pflichten, die innerhalb von Stunden entstehen. Drei Dinge sind sofort zu tun.
Den Vorfall intern melden und den Kreis der Wissenden zunächst eng halten, damit keine unkontrollierten Aussagen nach außen gelangen.
Betroffene Systeme isolieren, Logs sichern und keine Daten überschreiben, bevor der Vorfall vollständig dokumentiert ist.
Rechtliche Beratung einholen, bevor irgendetwas nach außen kommuniziert wird, auch gegenüber der Behörde. Der Datenschutzbeauftragte kennt beide Seiten.
Praxisbeispiel
Gießen · Mittelhessen
Beispiel · Beratungspraxis
Ausgangslage
Ein mittelständisches Unternehmen bemerkte an einem Montagmorgen, dass Systeme mit Schadsoftware infiziert worden waren. Mitarbeiter- und Kundendatensätze waren betroffen. Der Geschäftsführer war unsicher, ob eine Meldung überhaupt nötig war, und hatte Angst, erst durch eine Meldung auf das Unternehmen aufmerksam zu machen.
Was der Mandant befürchtete
Durch eine Meldung an die Aufsichtsbehörde aktiv ein Bußgeldverfahren oder Reputationsschäden auszulösen, obwohl der Vorfall intern vielleicht noch kontrolliert werden konnte.
Vorgehen
Wir bewerteten den Vorfall und kamen zu dem Ergebnis, dass eine Meldepflicht nach Art. 33 bestand. Die Meldung wurde vollständig und fristgerecht eingereicht. Parallel wurde die Kommunikation mit den Betroffenen abgestimmt und intern ein Dokumentationssystem aufgebaut, das den Behördenanforderungen entsprach.
Ergebnis mit Wirkung
Das Unternehmen konnte nachweisen, proaktiv und fristgerecht gehandelt zu haben. Die frühzeitige, strukturierte Reaktion half, das Verfahren überschaubar zu halten.
Was dieser Fall zeigt
Kooperatives und fristgerechtes Handeln kann sich bei der Bemessung einer Geldbuße mildernd auswirken. Ein Ergebnis kann nicht zugesichert werden. Die 72-Stunden-Frist lässt keinen Spielraum für langes Abwägen ohne Beratung.
Praxisbeispiel
Gießen · Mittelhessen
Beispiel · typisches Szenario
Ausgangslage
Eine Personalmitarbeiterin eines Unternehmens mit rund 30 Beschäftigten sendete eine Excel-Tabelle mit Gehaltsdaten an einen externen Dienstleister, der sie nicht erhalten durfte. Der Fehler wurde am selben Tag bemerkt. Die Geschäftsführung hielt den Vorfall für zu klein, um meldepflichtig zu sein.
Was der Mandant befürchtete
Unnötig Aufmerksamkeit auf ein internes Versehen zu lenken und ein Bußgeld zu riskieren, das bei einer Meldung erst ausgelöst würde.
Vorgehen
Wir stellten fest, dass Gehaltsdaten grundsätzlich eine Meldepflicht auslösen können. Geprüft wurde, ob der Empfänger die Datei schon geöffnet hatte und welche Risiken bestanden. Auf dieser Grundlage wurde eine begründete Entscheidung getroffen und schriftlich dokumentiert, einschließlich der Begründung, warum von einer Benachrichtigung der Betroffenen abgesehen wurde.
Ergebnis mit Wirkung
Das Unternehmen verfügte über eine vollständige Dokumentation. Bei einer späteren Prüfung konnte es belegen, dass der Vorfall bekannt war, bewertet wurde und eine bewusste Entscheidung getroffen wurde.
Was dieser Fall zeigt
Nicht jede Panne löst eine Meldepflicht aus. Aber jede muss bewertet und dokumentiert werden. Das Fehlen dieser Dokumentation ist selbst ein Verstoß.
Praxisbeispiel
Gießen · Mittelhessen
Beispiel · typisches Szenario
Ausgangslage
Ein Unternehmen führte ohne interne Datenschutzprüfung ein cloudbasiertes KI-Tool ein. Mitarbeitende nutzten es zur Aufbereitung von Kundendaten. Erst nach Wochen zeigte sich, dass die Daten auf Server eines Drittanbieters außerhalb der EU übertragen wurden, ohne Rechtsgrundlage und ohne Auftragsverarbeitungsvertrag.
Was der Mandant befürchtete
Ein Unternehmen setzte ein KI-Tool ohne vorherige Prüfung ein. Zu prüfen war, ob die Datenübermittlung lediglich einen Datenschutzverstoß darstellte oder zugleich eine meldepflichtige Verletzung des Schutzes personenbezogener Daten.
Vorgehen
Wir analysierten die Datenflüsse, klärten die betroffenen Datenkategorien und prüften, ob ein meldepflichtiger Vorfall nach Art. 33 vorlag. Parallel wurde geprüft, ob ein Auftragsverarbeitungsvertrag nachträglich geschlossen und die Nutzung datenschutzkonform gestaltet werden konnte. Die Kommunikation mit der Behörde wurde strukturiert vorbereitet.
Ergebnis mit Wirkung
Das Unternehmen meldete vollständig und konnte zugleich nachweisen, unmittelbar nach Bekanntwerden Abhilfemaßnahmen eingeleitet zu haben.
Was dieser Fall zeigt
KI-Tools sind datenschutzrechtlich kein Sonderthema. Sind personenbezogene Daten betroffen, gelten dieselben Regeln. Wer Kundendaten in ein externes System überträgt, ohne die Grundlagen zu prüfen, riskiert einen vermeidbaren Vorfall.
Beispielhafte, anonymisierte Szenarien aus der Beratungspraxis. Sie geben keine konkreten Mandate wieder. Konkrete Folgen hängen vom Einzelfall ab.
Eine Meldepflicht nach Art. 33 besteht, wenn eine Verletzung vorliegt und voraussichtlich ein Risiko für die Rechte und Freiheiten natürlicher Personen entsteht. Eine Verletzung des Schutzes personenbezogener Daten ist der Aufsichtsbehörde zu melden, es sei denn, sie führt voraussichtlich nicht zu einem Risiko für die Rechte und Freiheiten natürlicher Personen. Jede Verletzung ist zu bewerten und zu dokumentieren. Kein Risiko muss nachweisbar glaubhaft gemacht werden, das ist seltener der Fall als angenommen. Im Zweifel sollte die Risikobewertung rechtlich geprüft werden.
Die Frist beginnt, sobald der Verantwortliche von der Verletzung Kenntnis erlangt, nicht zwingend zum Zeitpunkt der Panne selbst. Eine Meldung kann zunächst unvollständig abgegeben werden, wenn noch nicht alle Informationen vorliegen, fehlende Angaben werden nachgereicht. Das schützt vor dem Vorwurf der Fristversäumnis. Fehlt ein bestellter externer Datenschutzbeauftragter, fehlt oft die Struktur, um in 72 Stunden handlungsfähig zu sein.
Nicht jede Panne endet mit einem Bußgeld. Die Behörden berücksichtigen, ob kooperiert, proaktiv und fristgerecht gemeldet und ob nach dem Vorfall strukturelle Maßnahmen eingeleitet wurden. Unternehmen, die NIS2-Pflichten bereits umgesetzt haben, sind in der Regel deutlich besser aufgestellt.
Art. 82 regelt die zivilrechtliche Haftung gegenüber Betroffenen. Wer nachweisen kann, dass er für den Schaden nicht verantwortlich ist, kann befreit werden, die Beweislast liegt aber beim Verantwortlichen. Deshalb ist die Qualität der Dokumentation vor dem Vorfall ebenso entscheidend wie die Reaktion danach.
Viele Pannen entstehen nicht durch Angriffe, sondern durch interne Fehler: eine falsch adressierte E-Mail, ein ungesicherter Laptop, eine zu weitgehende Berechtigung. Primär haftet der Verantwortliche, also das Unternehmen, nicht der einzelne Mitarbeitende.
Maßnahmen und Dokumentation sind für die Beurteilung von Verantwortlichkeit und Bußgeldzumessung von Bedeutung. Eine Haftung für Schadensersatz nach Art. 82 DSGVO entfällt nur, wenn der Verantwortliche nachweist, dass er für den Umstand, durch den der Schaden eintrat, in keinerlei Hinsicht verantwortlich ist. Ohne Dokumentation gelten sie im Verfahren als nicht vorhanden. Die Dokumentation ist zudem Grundlage für das Datenpannenregister nach Art. 33 Abs. 5 DSGVO.
Wir haben in Datenschutzvorfällen eine klare Aufgabe: den Vorfall rechtlich bewerten, die Meldung vorbereiten und das Unternehmen durch das Verfahren begleiten. Wer einen externen Datenschutzbeauftragten bestellt hat, profitiert davon, dass diese Strukturen bereits vorhanden sind.
Rechtliche Einordnung des Vorfalls und Prüfung der Meldepflicht nach Art. 33 und 34.
Beratung bei Bewertung und Vorbereitung der Meldung; die Meldung gibt der Verantwortliche ab. Besteht ein DSB-Mandat bei uns, wird die anwaltliche Beratung getrennt davon organisiert.
Interne und externe Kommunikation abgestimmt, Dokumentation für das Datenpannenregister.
Der Ansatz, den die Kanzlei intern lebt, gilt auch im Datenschutzvorfall.
Verwandte Themen: Externer Datenschutzbeauftragter · Datenschutzrecht · NIS2-Richtlinie · Kanzlei IT-Recht
Nach Art. 33 DSGVO, wenn eine Verletzung vorliegt und voraussichtlich ein Risiko für die Rechte und Freiheiten Betroffener entsteht. Eine Verletzung des Schutzes personenbezogener Daten ist der Aufsichtsbehörde zu melden, es sei denn, sie führt voraussichtlich nicht zu einem Risiko für die Rechte und Freiheiten natürlicher Personen. Jede Verletzung ist zu bewerten und zu dokumentieren. Im Zweifel sollte die Risikobewertung rechtlich geprüft werden.
Die Frist beginnt mit Kenntnis des Verantwortlichen, nicht mit dem Zeitpunkt der Panne. Eine Meldung kann zunächst unvollständig abgegeben werden, wenn noch nicht alle Informationen vorliegen, fehlende Angaben werden nachgereicht. Die Behörde muss über ausstehende Informationen informiert werden.
Art und betroffene Datenkategorien, ungefähre Anzahl betroffener Personen und Datensätze, wahrscheinliche Folgen, ergriffene oder geplante Maßnahmen zur Schadensbegrenzung sowie Name und Kontaktdaten des DSB oder einer sonstigen Anlaufstelle. Informationen können schrittweise nachgereicht werden. Wird die 72-Stunden-Frist nicht eingehalten, ist die Verzögerung zu begründen.
Nach Art. 34 DSGVO, wenn die Verletzung voraussichtlich ein hohes Risiko für ihre Rechte und Freiheiten zur Folge hat. Dies richtet sich nach den Umständen des Einzelfalls, etwa nach Art der Daten, Schwere möglicher Folgen und Schutzmaßnahmen. Bestimmte Ausnahmen, etwa bei wirksamer Verschlüsselung, sind zu prüfen. Die Benachrichtigung muss klar verständlich sein und konkrete Handlungsempfehlungen enthalten, etwa Passwörter zu ändern oder Konten zu überwachen.
Nicht jede Panne endet mit einem Bußgeld. Die Behörden berücksichtigen, ob kooperiert, proaktiv und fristgerecht gemeldet und ob strukturelle Maßnahmen eingeleitet wurden. Entscheidend ist auch die Dokumentation vor dem Vorfall: Bei der Haftung nach Art. 82 liegt die Beweislast beim Verantwortlichen.
Bei einem Datenschutzvorfall zählen die ersten Stunden. Wir bewerten den Sachverhalt rechtlich, entscheiden mit Ihnen über das Vorgehen und begleiten die Kommunikation mit Behörde und Betroffenen. Torsten Höcker (Fachkraft für Datenschutz, DEKRA-zertifiziert) meldet sich innerhalb von 24 Stunden bei Ihnen.
Honorarrahmen danach: 230 bis 350 € pro Stunde.
* Alle Honorare verstehen sich zzgl. der gesetzlichen Umsatzsteuer.