
Für KMU und öffentliche Stellen mit Bestellpflicht. Bestellen, dokumentieren, laufend betreuen, im Ernstfall sofort da. So sind Sie bei einer Prüfung gut aufgestellt. Die datenschutzrechtliche Verantwortung der Geschäftsleitung bleibt bestehen; eine frühzeitige, dokumentierte Einbindung des DSB verbessert jedoch Compliance-Organisation und Nachweisführung.
Wir prüfen, ob eine Bestellpflicht besteht und welche Lücken bestehen. Rückmeldung innerhalb von 24 Stunden.
gemeinsam mit der Westprüfung-Gruppe
Mitglied im HLB-Netzwerk (international aufgestellt)
4 Rechtsanwältinnen und Rechtsanwälte, ein Wirtschaftsprüfer und ein Steuerberater
Im Erstgespräch prüfen wir, ob eine Bestellpflicht besteht, welche Lücken es gibt und was ein laufendes DSB-Mandat für Ihr Unternehmen bedeutet. Danach nennen wir Ihnen einen konkreten Betreuungsrahmen.
Ein externer Datenschutzbeauftragter übernimmt alle gesetzlich vorgeschriebenen Aufgaben, ohne dass Sie intern eine qualifizierte Fachkraft aufbauen und dauerhaft schulen müssen. Torsten Höcker, Rechtsanwalt und Fachkraft für Datenschutz (DEKRA-zertifiziert), übernimmt dieses Mandat für mittelständische Unternehmen und öffentliche Stellen in Gießen und Umgebung. Er hat 2024 am Fachanwaltslehrgang IT-Recht teilgenommen; den Titel Fachanwalt führt er nicht.
Der externe DSB ist kein Dienstleister, der einmal im Jahr einen Bericht abliefert. Seine Aufgabe nach Art. 39 DSGVO ist dauerhaft, von der Beratung über die Überwachung bis zur Rolle als Anlaufstelle für die Aufsichtsbehörde.
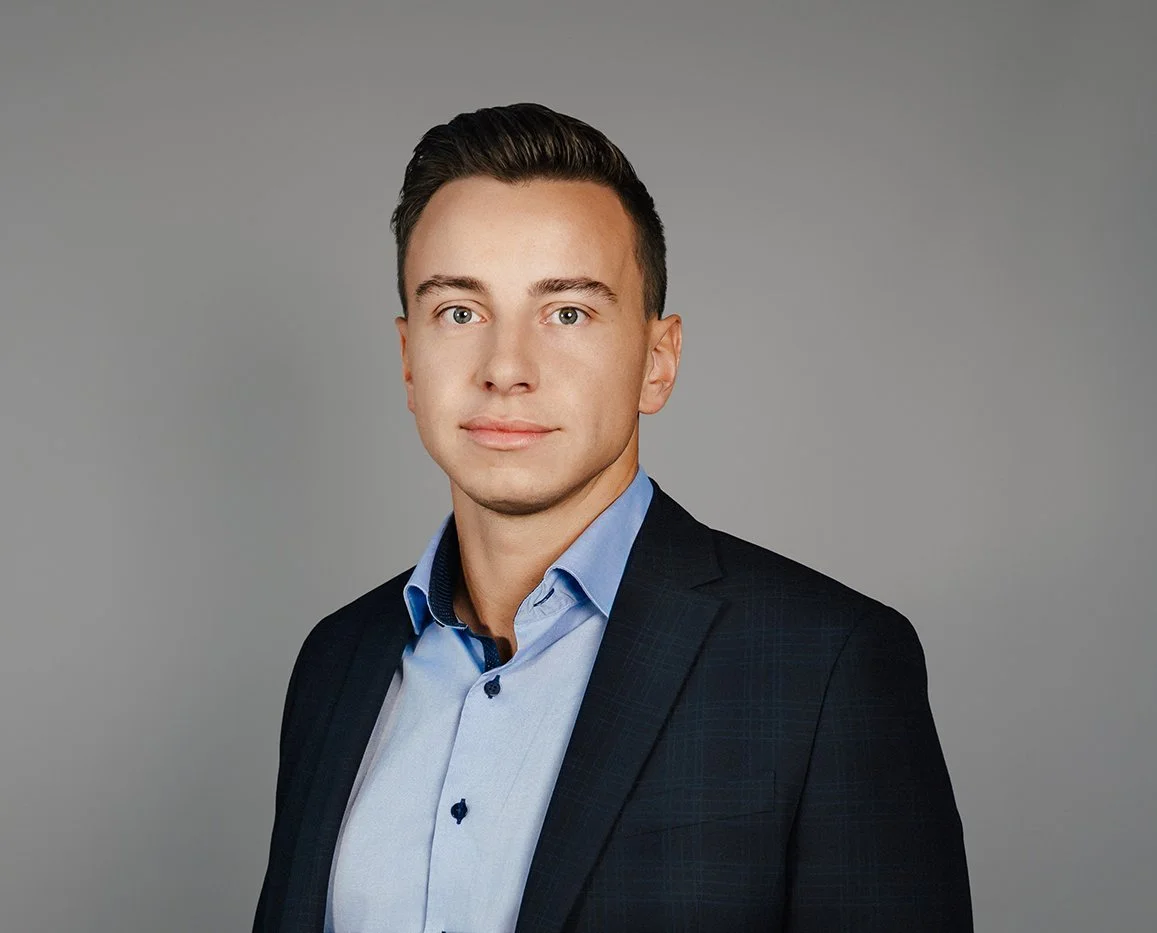
Rechtsanwalt · Fachkraft für Datenschutz (DEKRA-zertifiziert)
Teilnahme am Fachanwaltslehrgang IT-Recht (2024)
Die DSGVO verlangt von vielen Unternehmen einen benannten Datenschutzbeauftragten. Wer diese Pflicht ignoriert oder die Rolle intern falsch besetzt, riskiert nicht nur Bußgelder, sondern verliert bei einer Prüfung durch die Datenschutzbehörde schnell den Überblick über das, was er selbst verarbeitet.
Ein externer DSB schließt diese Lücke strukturiert, dokumentiert sauber und steht im Ernstfall sofort zur Verfügung. Viele Unternehmen sind zur Bestellung verpflichtet, wissen es aber nicht oder unterschätzen, was die Pflicht konkret bedeutet.
Nach Art. 37 DSGVO und § 38 BDSG ist die Bestellung Pflicht, wenn in der Regel mindestens 20 Personen ständig mit der automatisierten Verarbeitung personenbezogener Daten beschäftigt sind, unabhängig von der Unternehmensform. Teilzeitkräfte und Minijobber zählen mit, sofern sie regelmäßig mit personenbezogenen Daten arbeiten.
Unabhängig von der Mitarbeiterzahl kann eine Bestellpflicht bestehen, wenn die Kerntätigkeit in der umfangreichen Verarbeitung besonderer Datenkategorien liegt. Häufig betroffen sind etwa Kliniken, Pflegeeinrichtungen, Personalvermittlungen, Fitnessstudios (je nach Umfang der Gesundheitsdatenverarbeitung) oder Unternehmen, deren Kerntätigkeit in umfangreicher systematischer Überwachung besteht. Auch eine freiwillige Bestellung entlastet die Geschäftsführung haftungsrechtlich und schafft Glaubwürdigkeit.
Ein interner DSB bindet Personalressourcen, muss dauerhaft fortgebildet werden und darf nach Art. 38 Abs. 6 DSGVO keine Aufgaben übernehmen, die zu einem Interessenkonflikt führen. Das schließt IT-Leiter, Personalverantwortliche und Geschäftsführer oft aus. Der externe DSB beseitigt diese Konflikte strukturell.
Kosten: Gehalt, Fortbildung, Ausfallrisiko
Unabhängigkeit: Interessenkonflikt möglich
Verfügbarkeit: Urlaub, Krankheit, Kündigung
Haftung: Unternehmensrisiko
Fachwissen: Einzelperson, Fortbildung nötig
Kosten: planbare Pauschale
Unabhängigkeit: rechtlich unabhängig
Verfügbarkeit: dauerhaft sichergestellt
Haftung: eigene Berufshaftpflicht
Fachwissen: spezialisiertes Team
Der externe DSB ist häufig günstiger als eine vollständige interne Besetzung, unabhängig und ohne lange Einarbeitung verfügbar.
Die Aufgabe nach Art. 39 DSGVO ist laufend: informieren und beraten, die Einhaltung der DSGVO überwachen, bei der Datenschutz-Folgenabschätzung nach Art. 35 mitwirken, das Verzeichnis von Verarbeitungstätigkeiten (Art. 30) führen oder unterstützen und erste Anlaufstelle für die Aufsichtsbehörde sein.
Die Kosten richten sich nach Unternehmensgröße, Komplexität der Datenverarbeitung und Umfang der laufenden Betreuung. Einfache Strukturen erfordern weniger Aufwand als Unternehmen, die Gesundheitsdaten verarbeiten, eigene IT betreiben oder Cloud-Dienste einsetzen. Wir klären den Aufwand im Erstgespräch und nennen anschließend einen konkreten Betreuungsrahmen.
Ein Datenschutzmanagementsystem ist kein einmaliges Projekt, sondern ein dauerhafter Prozess: Verzeichnis pflegen, AVVs prüfen, TOMs dokumentieren, Folgenabschätzungen durchführen, schulen, jährlich auditieren, berichten. Bei Vorfällen, Behördenanfragen oder neuen Technologien passen wir den Plan flexibel an.
Praxisbeispiel
Gießen · Mittelhessen
Beispiel · typisches Szenario
Ausgangslage
Ein mittelständisches Unternehmen wird Opfer eines Cyberangriffs. Kundendaten, darunter Namen, E-Mail-Adressen und Zahlungsinformationen, gelangen nach außen. Die Geschäftsführung erfährt davon an einem Freitagabend, wir werden noch am selben Abend eingeschaltet.
Was der Mandant befürchtete
Vor allem zwei Dinge: eine empfindliche Geldbuße durch die Datenschutzbehörde und einen massiven Reputationsschaden, wenn die Nachricht unkontrolliert in die Öffentlichkeit gelangt.
Vorgehen
Torsten Höcker (Fachkraft für Datenschutz, DEKRA-zertifiziert) bewertet die Panne sofort nach Art. 33 DSGVO und stellt fest, dass eine Meldung innerhalb der 72-Stunden-Frist erforderlich ist. Er prüft, ob und wie betroffene Personen nach Art. 34 zu informieren sind. Die Meldung wird strukturiert vorbereitet, die Kundenkommunikation abgestimmt, die interne Dokumentation sichert den Nachweis der fristgerechten Erfüllung.
Ergebnis mit Wirkung
Die Meldung erfolgt fristgerecht. Kooperatives und fristgerechtes Handeln kann sich bei der Bemessung einer Geldbuße mildernd auswirken. Ein Ergebnis kann nicht zugesichert werden. Der Vorfall kann gegenüber Kunden glaubwürdig kommuniziert werden, die Geschäftsbeziehungen bleiben erhalten.
Was dieser Fall zeigt
Der Unterschied liegt nicht im Vorfall selbst, sondern in Reaktionszeit und Qualität der Dokumentation. Ein laufend betreuter externer DSB kennt das Unternehmen und springt sofort ein, ohne sich einarbeiten zu müssen.
Praxisbeispiel
Gießen · Mittelhessen
Beispiel · typisches Szenario
Ausgangslage
Ein Dienstleistungsunternehmen setzt seit Monaten KI-Werkzeuge für interne und Kundenkommunikation ein. Mitarbeitende nutzen externe KI-Dienste, geben dabei personenbezogene Kundendaten ein, ohne Auftragsverarbeitungsvertrag mit dem Anbieter und ohne Datenschutz-Folgenabschätzung.
Was der Mandant befürchtete
Der Mandant wusste um den rechtlichen Graubereich, hatte aber keinen Überblick über das Ausmaß möglicher Verstöße. Die Sorge: ein Hinweis eines Wettbewerbers oder eine Kundenbeschwerde könnte eine Behördenprüfung auslösen.
Vorgehen
Wir führen eine Bestandsaufnahme der KI-Werkzeuge durch und prüfen je Dienst, ob eine Auftragsverarbeitung nach Art. 28 vorliegt, welche Rechtsgrundlage greift und ob eine DSFA nach Art. 35 nötig ist. Fehlende Verträge werden geschlossen, das Verzeichnis aktualisiert, eine Betriebsanweisung für den KI-Einsatz erarbeitet und die Mitarbeitenden geschult.
Ergebnis mit Wirkung
Das Unternehmen ist dokumentiert aufgestellt und kann belegen, welche KI-Werkzeuge zu welchem Zweck eingesetzt werden. Es hat eine praxistaugliche interne Regel, die auch neue Werkzeuge erfasst.
Was dieser Fall zeigt
KI-Werkzeuge sind kein datenschutzfreier Raum. Wer personenbezogene Daten in externe Systeme eingibt, braucht Rechtsgrundlage, Vertrag und Risikoabwägung.
Praxisbeispiel
Gießen · Mittelhessen
Beispiel · typisches Szenario
Ausgangslage
Ein mittelständisches Unternehmen bereitet einen Verkauf vor. Die Legal Due Diligence des Käufers zeigt, dass weder ein vollständiges Verarbeitungsverzeichnis noch dokumentierte Auftragsverarbeitungsverträge vorliegen. Der DSB-Posten ist nominell intern besetzt, fachlich aber nicht ausreichend.
Was der Mandant befürchtete
Dass die fehlenden Datenschutzdokumente den Kaufpreis drücken oder den Deal gefährden.
Vorgehen
Wir übernehmen kurzfristig das externe DSB-Mandat und begleiten den Aufbau des Dokumentationspakets beratend: Verzeichnis nach Art. 30, TOMs nach Art. 32, Überprüfung aller Auftragsverarbeitungsverträge, Nachweis der Schulungen. Wo nötig, wird eine DSFA nachgeholt. Das Paket wird transaktionssicher aufbereitet.
Ergebnis mit Wirkung
Der Käufer bewertet die Compliance als geordnet, der Kaufprozess wird nicht durch Lücken belastet. Das Unternehmen bleibt mit einem laufenden externen DSB-Mandat verbunden, das auch die Post-Closing-Phase begleitet.
Was dieser Fall zeigt
Datenschutz-Compliance ist kein rein operatives Thema. Sie wird in Due-Diligence-Prozessen systematisch geprüft und kann den Transaktionswert beeinflussen. Wer früh aufgestellt ist, muss nicht kurzfristig nacharbeiten.
Beispielhafte, anonymisierte Szenarien aus der Beratungspraxis. Sie geben keine konkreten Mandate wieder. Konkrete Folgen hängen vom Einzelfall ab.
Art. 32 DSGVO
Art. 32 verpflichtet zu geeigneten technischen und organisatorischen Maßnahmen: Verschlüsselung, Zugangskontrollen, Pseudonymisierung, Backup- und Berechtigungskonzepte, Protokollierung, physische Sicherung. Wir prüfen, was besteht, was fehlt und wo das Risiko liegt, praxisnah und ohne unnötige Bürokratie. Wir beraten und überwachen bei Verarbeitungsverzeichnis, technischen und organisatorischen Maßnahmen und Auftragsverarbeitungsverträgen. Erstellung und Pflege liegen beim Verantwortlichen. Weitergehende Umsetzungsunterstützung erfolgt nur, soweit die Unabhängigkeit der Überwachungsfunktion gewahrt bleibt (Art. 38 Abs. 6 DSGVO).
Art. 28 DSGVO
Wer Daten durch externe Dienstleister verarbeiten lässt, braucht einen Auftragsverarbeitungsvertrag: Cloud, Newsletter-Tools, HR- und Steuerberatersoftware, IT-Dienstleister. Fehlt er, liegt eine Verletzung vor, auch bei sorgfältigem Dienstleister. Wir prüfen die gesamte Dienstleisterkette.
Art. 35 DSGVO
Eine DSFA ist Pflicht, wenn eine Verarbeitung voraussichtlich ein hohes Risiko für die Rechte und Freiheiten natürlicher Personen mit sich bringt (Art. 35 DSGVO), etwa bei umfangreicher systematischer Überwachung öffentlich zugänglicher Bereiche oder umfangreicher Verarbeitung besonderer Kategorien. Maßgeblich sind zudem die Listen der Aufsichtsbehörden. Wir prüfen, ob eine DSFA nötig ist, und begleiten sie vollständig.
Videoüberwachung am Arbeitsplatz, auf dem Betriebsgelände oder im Eingangsbereich ist nur unter engen Voraussetzungen zulässig. Bei privaten Verantwortlichen kommt regelmäßig Art. 6 Abs. 1 lit. f DSGVO in Betracht, für öffentlich zugängliche Räume ergänzend § 4 BDSG. Öffentliche Stellen stützen sich auf § 4 Abs. 1 Nr. 1 BDSG beziehungsweise Landesrecht. Erforderlich sind ein konkreter Zweck, Verhältnismäßigkeit, erkennbare Hinweise mit Angabe des Verantwortlichen, eine Löschfrist und die Aufnahme ins Verarbeitungsverzeichnis.
In vielen Betrieben fehlt davon mindestens eine Anforderung. Wir prüfen die bestehende Videoüberwachung und dokumentieren sie DSGVO-konform.
Torsten Höcker ist Rechtsanwalt, Fachkraft für Datenschutz (DEKRA-zertifiziert) und hat 2024 am Fachanwaltslehrgang IT-Recht teilgenommen. Er berät als externer DSB von der erstmaligen Bestellung bis zur Begleitung bei Datenpannen. Der DSB ist Anlaufstelle für die Aufsichtsbehörde. Eine anwaltliche Vertretung in Aufsichts- und Bußgeldverfahren erfolgt, soweit erforderlich, durch einen anderen Berufsträger in einem getrennten Mandat.
Fachkraft für Datenschutz (DEKRA-zertifiziert) und Rechtsanwalt mit IT-Recht-Lehrgang, rechtliche und technische Sicht.
Wir achten auf die Vermeidung von Interessenkonflikten. Eigene Berufshaftpflicht, dokumentierte Compliance-Organisation.
Vorteil bei Umstrukturierungen, Transaktionen oder neuen Vergütungssystemen.
Im Ernstfall ohne lange Einarbeitung verfügbar.
Verwandte Themen: Datenschutzrecht · NIS2-Richtlinie · Due Diligence · Datenpanne
Nach Art. 37 DSGVO und § 38 BDSG, wenn in der Regel mindestens 20 Personen ständig mit automatisierter Verarbeitung beschäftigt sind, inklusive Teilzeit und Minijob. Unabhängig davon besteht die Pflicht, wenn Verarbeitungen einer Datenschutz-Folgenabschätzung unterliegen oder die Kerntätigkeit in umfangreicher, regelmäßiger und systematischer Überwachung oder in der umfangreichen Verarbeitung besonderer Datenkategorien besteht (Art. 37 Abs. 1 lit. b, c DSGVO), etwa in Kliniken, in der Pflege oder – je nach Umfang der Gesundheitsdatenverarbeitung – in Fitnessstudios. Die Kontaktdaten des DSB sind zu veröffentlichen und der Aufsichtsbehörde mitzuteilen.
Für die meisten KMU ist extern die sinnvollere Lösung: planbare Pauschale statt Gehalt und Fortbildung, rechtliche Unabhängigkeit statt Interessenkonflikt, dauerhafte Verfügbarkeit statt Urlaubs- und Krankheitslücken, eigene Berufshaftpflicht und ein spezialisiertes Team statt einer fortzubildenden Einzelperson.
Nach Unternehmensgröße, Komplexität der Datenverarbeitung und Umfang der Betreuung. Einfache Strukturen mit überschaubarem Verzeichnis kosten weniger als Unternehmen mit Gesundheitsdaten, eigener IT oder Cloud-Diensten. Wir klären den Aufwand im Erstgespräch und nennen einen konkreten Betreuungsrahmen.
Nach Art. 35 DSGVO, wenn eine Verarbeitung voraussichtlich ein hohes Risiko für die Rechte und Freiheiten natürlicher Personen mit sich bringt (Art. 35 DSGVO), etwa bei umfangreicher systematischer Überwachung öffentlich zugänglicher Bereiche oder umfangreicher Verarbeitung besonderer Kategorien. Maßgeblich sind zudem die Listen der Aufsichtsbehörden. Wir prüfen und begleiten die Durchführung.
Maßnahmen nach Art. 32 DSGVO für ein angemessenes Schutzniveau: Verschlüsselung, Zugangs- und Berechtigungskontrollen, Pseudonymisierung, Backup-Konzepte, Protokollierung und physische Zugangssicherung. Welche nötig sind, hängt vom Risiko ab. Wir prüfen, was besteht, was fehlt und wo das Risiko tatsächlich liegt.
Schildern Sie Ihre Situation kurz. Wir prüfen, ob eine Bestellpflicht besteht, welche Lücken bestehen und was ein laufendes DSB-Mandat für Ihr Unternehmen bedeutet. Das Erstberatungsgespräch gibt Ihnen sofort klare Antworten.
Honorarrahmen danach: 230 bis 350 € pro Stunde.
* Alle Honorare verstehen sich zzgl. der gesetzlichen Umsatzsteuer.